Microsoft fayllarni saqlagan holda Windows korporativ kompyuterlarini masofadan bloklashni sinovdan oʻtkazmoqda
Microsoft administratorlarga yoʻqolgan yoki oʻgʻirlangan kompyuterni Intune orqali bloklash va qurilmadagi maʼlumotlarni saqlab qolish imkonini beruvchi Remote Lock funksiyasini sinovdan oʻtkaza boshladi.
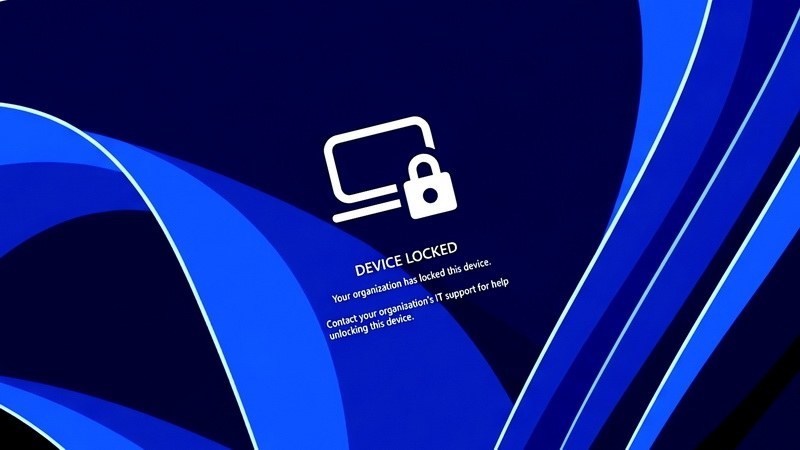
Funksiya Windows 11’ning Beta va Experimental kanallari uchun chiqarilgan dastlabki sinov yigʻilmalarida paydo boʻldi. U tashkilot tomonidan boshqariladigan, Enterprise, Education va Pro tahrirlariga ega, Microsoft Entraʼga ulangan yoki qurilmalarni boshqarish tizimida roʻyxatdan oʻtkazilgan qurilmalar uchun moʻljallangan.
Buyruq olingach, Windows faol seanslarni yakunlaydi va tizimga kirish usullarini yashiradi. Parol, PIN-kod yoki mahalliy administrator hisob qaydnomasi orqali blokdan chiqarish imkonsiz boʻladi. Blokni administrator Intune orqali olib tashlashi mumkin. Bunda foydalanuvchining hisob qaydnomasi boshqa qurilmalarda ishlashda davom etadi.
Buyruq kompyuter boshqaruv serveriga keyingi marta ulanganda qoʻllanadi. Faollashtirilgach, blokirovka kompyuter qayta ishga tushirilganda ham, internet boʻlmaganda ham saqlanib qoladi. Administrator ekranda cheklov sababini va texnik yordam xizmati bilan bogʻlanish uchun kontaktlarni ham koʻrsatishi mumkin.
Fayllar diskda qoladi, qurilma esa boshqaruv tizimiga ulangan holatda boʻladi. Remote Lock Windowsʼning tiklash muhitiga, xavfsiz rejimga va tashqi qurilmalardan yuklanishga kirish imkonini ham saqlab qoladi. Disk chiqarib olingan taqdirda maʼlumotlarni himoya qilish uchun Microsoft BitLocker shifrlashidan foydalanishni tavsiya qiladi.